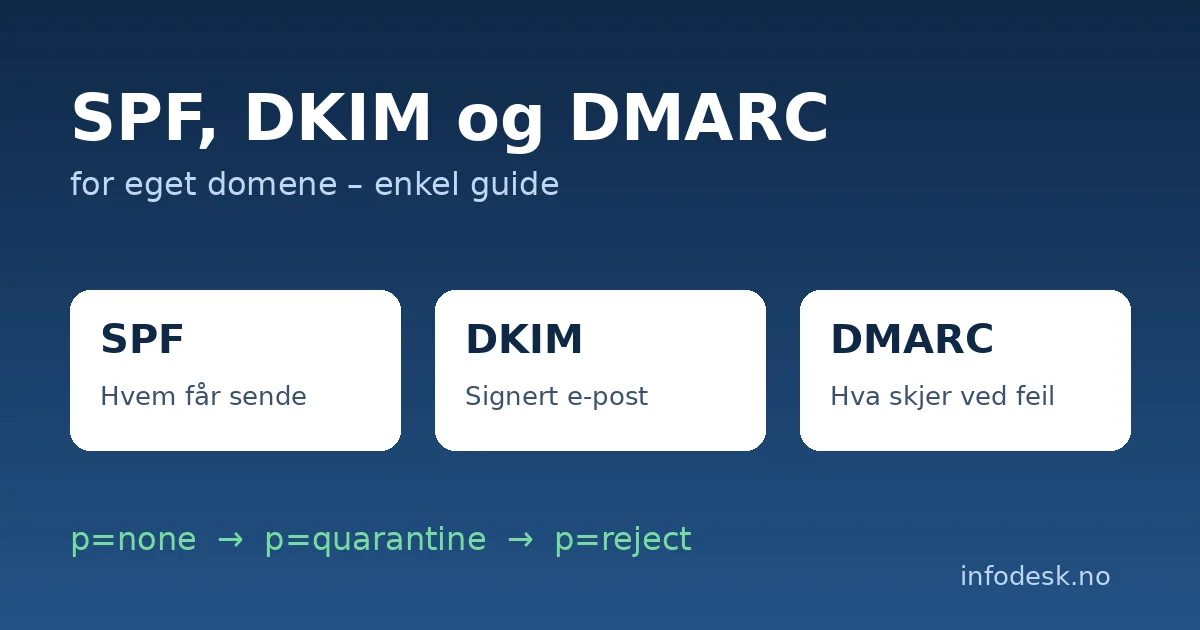
Kort fortalt: SPF, DKIM og DMARC er tre DNS-poster som forteller mottakerne at e-post fra domenet ditt er ekte. SPF lister hvilke servere som får sende, DKIM signerer hver melding, og DMARC sier hva mottakeren skal gjøre med post som ikke består kontrollen – og sender deg rapporter. Start med SPF og DKIM for alle tjenester som sender i ditt navn, legg inn DMARC med p=none, les rapportene i noen uker, og stram deretter inn til p=quarantine og til slutt p=reject.
Mange norske bedrifter har fortsatt ikke dette på plass. Ifølge DmarcDkim.com sin oversikt over Norge (8. november 2026) mangler 61,6 % av de overvåkede norske domenene effektiv DMARC-beskyttelse, og bare 18,4 % har full beskyttelse med p=reject. En gjennomgang av nesten 17 000 norske bedriftsdomener publisert av Digital rådgiver i november 2026 fant at 31 % mangler DMARC helt og 32 % står på p=none. Det betyr at svindlere i mange tilfeller kan sende «faktura fra bedriften din» uten at mottakerens e-posttjeneste har noe å stoppe den med.
Her er en praktisk guide for deg som har e-post på eget domene og vil få det riktig.
Hva er SPF, DKIM og DMARC – og hvorfor trenger jeg alle tre?
- SPF (Sender Policy Framework) er en TXT-post på domenet som lister serverne og tjenestene som har lov til å sende e-post for domenet. Mottakeren sjekker om meldingen kom fra en av dem.
- DKIM (DomainKeys Identified Mail) legger en kryptografisk signatur i hver e-post. Den offentlige nøkkelen ligger i DNS, så mottakeren kan bekrefte at meldingen faktisk kom fra domenet og ikke er endret underveis.
- DMARC binder det sammen. Den krever at domenet i Fra-feltet stemmer med domenet SPF eller DKIM godkjente («alignment»), forteller mottakeren hva som skal skje hvis kontrollen feiler, og ber om rapporter.
SPF og DKIM alene beskytter ikke Fra-adressen som mottakeren ser. Det er DMARC som gjør at noen ikke kan sette [email protected] i Fra-feltet fra en helt annen server og komme unna med det.
Er det et krav å ha SPF, DKIM og DMARC?
For de store e-posttjenestene i praksis ja. I Googles retningslinjer for avsendere har alle som sender til Gmail-kontoer siden 1. februar 2024 måttet ha SPF eller DKIM. Sender du mer enn 5000 e-poster per dag til Gmail, kreves SPF, DKIM og DMARC, og Fra-domenet må stemme med SPF- eller DKIM-domenet. Google anbefaler at alle setter opp alle tre, og e-post som ikke er autentisert kan bli merket som søppelpost eller avvist.
Microsoft har tilsvarende krav for Outlook.com, Hotmail og Live. Ifølge Outlook.com sine retningslinjer for avsendere må domener som sender over 5000 e-poster per dag være i samsvar med SPF, DKIM og DMARC fra 5. mai 2025, og e-post som ikke oppfyller kravene kan avvises med feilen 550 5.7.515.
Selv om en liten bedrift sjelden sender 5000 e-poster om dagen, er dette retningen hele bransjen går. Riktig oppsett gir bedre levering, og det gjør det vanskeligere å misbruke navnet ditt.
Hvordan setter jeg opp SPF?
SPF er én TXT-post på roten av domenet (for eksempel dinbedrift.no). Et eksempel kan se slik ut:
v=spf1 include:_spf.e-postleverandor.example include:nyhetsbrev.example -all
- List opp alt som sender i ditt navn: e-postleverandøren, nettbutikken eller nettsiden (ordrebekreftelser og skjemaer), nyhetsbrevverktøyet, fakturasystemet og eventuelt CRM.
- Hent riktig
includeeller IP fra hver leverandør. Ikke gjett – bruk verdien de oppgir i sin dokumentasjon. - Ha bare én SPF-post. To TXT-poster som begge starter med
v=spf1er en vanlig feil og gjør at SPF feiler. - Hold deg under ti DNS-oppslag. SPF-standarden (RFC 7208) setter en grense på ti oppslag for mekanismer som
include,a,mxogredirect. Går du over, feiler SPF. - Avslutt med
~alleller-all.-allsier at andre servere ikke er godkjent. Bruk aldri+all– det godkjenner hele internett.
Hvordan setter jeg opp DKIM?
DKIM slår du på hos tjenesten som sender e-posten. Leverandøren genererer et nøkkelpar og gir deg en DNS-post (TXT eller CNAME) som skal ligge på et navn som selektor._domainkey.dinbedrift.no.
- Gjør dette for hver tjeneste som sender for domenet ditt, ikke bare hovedpostkassen. Nyhetsbrev og nettbutikk har ofte egne DKIM-nøkler.
- Google krever minst 1024-bits nøkkel for å levere til Gmail og anbefaler 2048 bit når leverandøren støtter det.
- Når posten er publisert, aktiverer du signering i leverandørens kontrollpanel og sender en test. I meldingshodet hos mottakeren skal du se
dkim=pass.
Hvordan setter jeg opp DMARC uten å stoppe egen e-post?
DMARC er en TXT-post på _dmarc.dinbedrift.no. Start forsiktig:
v=DMARC1; p=none; rua=mailto:[email protected]
- Kartlegg med
p=none. Da stoppes ingenting, men mottakere som Gmail og Outlook sender samlerapporter (rua) som viser hvilke servere som sender i ditt navn og om de består. - Rydd. Finn tjenester i rapportene som feiler, og legg dem inn i SPF eller slå på DKIM for dem.
- Stram inn til
p=quarantine. Post som feiler havner i søppelpost hos mottakeren. - Gå til
p=rejectnår rapportene viser at all ekte e-post består. Da ber du mottakerne avvise forfalsket post.
Merk at p=none bare er et startpunkt. Den samler informasjon, men beskytter ikke mot forfalskning. En kartlegging av 354 kommunale e-postdomener fra Glippen (1. november 2026) viste at 20 % sto på p=none, og 9 % hadde DMARC uten rapportadresse – altså uten mulighet til å se hvem som sender i deres navn.
DMARC-rapportene er XML-filer og kan være tunge å lese manuelt. Mange bruker en gratis eller rimelig rapporttjeneste for å få dem som oversikt.
Hvordan sjekker jeg at oppsettet virker?
- Send en test til en Gmail-konto og velg «Vis original». Der ser du SPF, DKIM og DMARC med PASS eller FAIL.
- Slå opp DNS-postene med et DNS-verktøy, eller fra terminalen:
dig TXT dinbedrift.noogdig TXT _dmarc.dinbedrift.no. - Test hver tjeneste som sender for deg: kontaktskjemaet, en testordre i nettbutikken og et testnyhetsbrev.
- Følg med etter endringer. Bytter du e-postleverandør eller nyhetsbrevverktøy, må SPF, DKIM og DMARC oppdateres. Det er en av de vanligste årsakene til at e-post plutselig havner i søppelpost etter en flytting av nettside og e-post.
Hvilke feil er vanligst?
- Glemt nettbutikken. WordPress og WooCommerce sender ordrebekreftelser og skjemaer. Uten SMTP via en autentisert tjeneste eller riktig SPF/DKIM havner de ofte i søppelpost.
- To SPF-poster eller over ti DNS-oppslag.
- Bli stående på
p=nonefor alltid. Da har du rapporter, men ingen beskyttelse. - Ingen DMARC på domener som ikke sender e-post. Også ubrukte domener kan misbrukes. For et domene som aldri skal sende e-post er
v=spf1 -allogv=DMARC1; p=rejectet vanlig oppsett. - Tro at DMARC stopper alt. DMARC beskytter ditt eget domene. Det stopper ikke svindlere som bruker et domene som ligner på ditt, og det hindrer ikke at noen klikker på en lenke.
Ofte stilte spørsmål
Hva er forskjellen på SPF, DKIM og DMARC?
SPF sier hvilke servere som får sende for domenet. DKIM signerer hver melding så mottakeren kan bekrefte avsender og innhold. DMARC krever at Fra-domenet stemmer med SPF eller DKIM, sier hva som skal skje ved feil og gir deg rapporter.
Holder det med SPF?
Nei. SPF alene beskytter ikke Fra-adressen mottakeren ser, og den kan feile ved videresending. Google og Microsoft anbefaler alle tre, og krever alle tre for store avsendere.
Hvilken DMARC-policy bør jeg velge?
Start med p=none og en rapportadresse, gå videre til p=quarantine og deretter p=reject når rapportene viser at all ekte e-post består. Bare p=reject ber mottakeren avvise forfalsket e-post.
Hvor legger jeg inn SPF, DKIM og DMARC?
I DNS for domenet, der navnetjenerne dine ligger – vanligvis hos domeneforhandleren eller webhotellet. Verdiene for DKIM og SPF-include får du fra e-postleverandøren og andre tjenester som sender for deg.
Hvor lang tid tar det før endringene virker?
DNS-endringer slår vanligvis gjennom i løpet av minutter til timer, avhengig av TTL. Selve DMARC-arbeidet fra p=none til p=reject tar typisk noen uker, fordi du trenger rapporter over tid.
Får jeg e-post med når jeg kjøper domene?
Nei, domeneprisen inkluderer ikke e-post. E-post på eget domene er en egen tjeneste – se InfoDesk e-post.
Kilder
- Google – Retningslinjer for avsendere av e-post
- Outlook.com – Policies (krav til avsendere)
- Microsoft – Feilen 550 5.7.515 i Outlook.com
- RFC 7208 – Sender Policy Framework (SPF)
- RFC 7489 – DMARC
- DmarcDkim.com – DMARC Adoption in Norway (8.11.2026)
- Digital rådgiver – DMARC for bedrifter (november 2026)
- Glippen – E-postsikkerhet i norske kommuner (1.11.2026)
Vil du ha hjelp med DNS og e-post på domenet?
InfoDesk er Norid-registrar og leverer domene, e-post på eget domene og webhotell. Har du en nettbutikk, se WooCommerce-hosting eller WordPress-hosting. Trenger du et nytt navn, finner du ledig domene her – .no fra 99 kr/år inkl. mva. Usikker på om SPF, DKIM og DMARC står riktig? Ta kontakt, så ser vi på det.